OpenClaw 简介
什么是 OpenClaw?
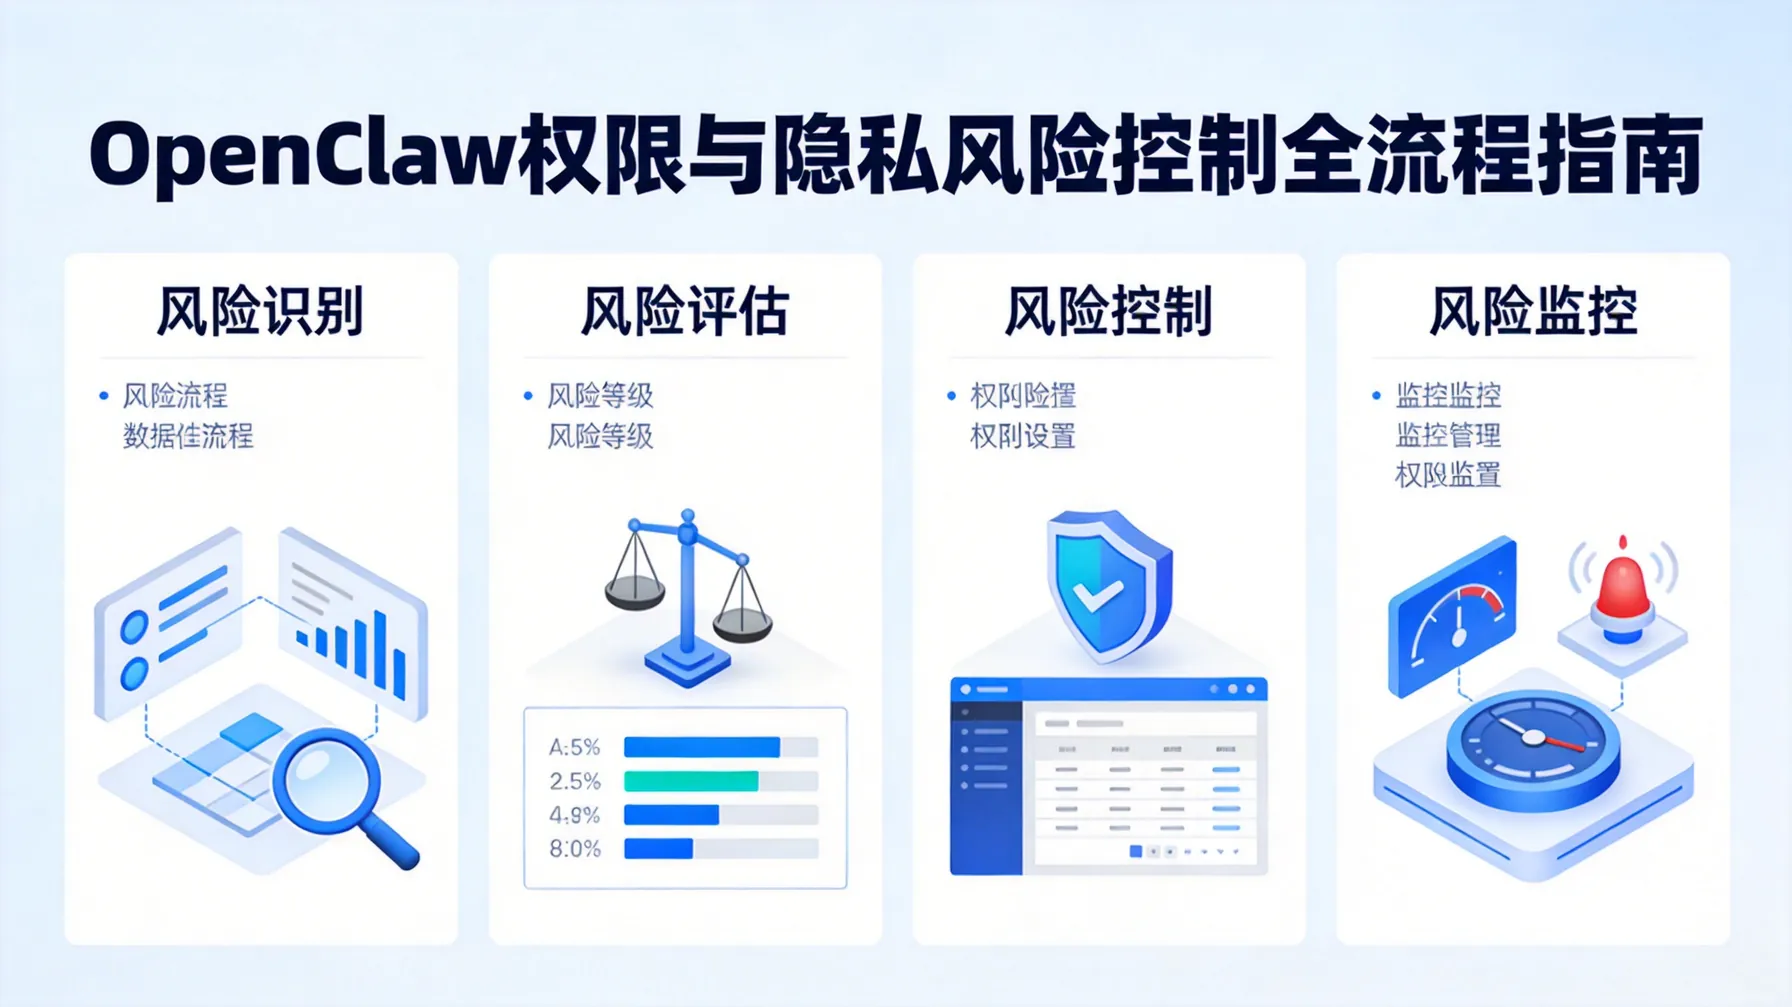
OpenClaw是一种为高权限AI代理及其运行环境提供全面安全保障的框架。随着人工智能技术的飞速发展,AI系统的权限管理与隐私保护愈发成为安全防护的重要组成部分。OpenClaw通过构建多层防护矩阵,集成权限收窄、行为审计、自动巡检等机制,旨在最大程度地降低AI系统的潜在风险。
OpenClaw 的主要功能
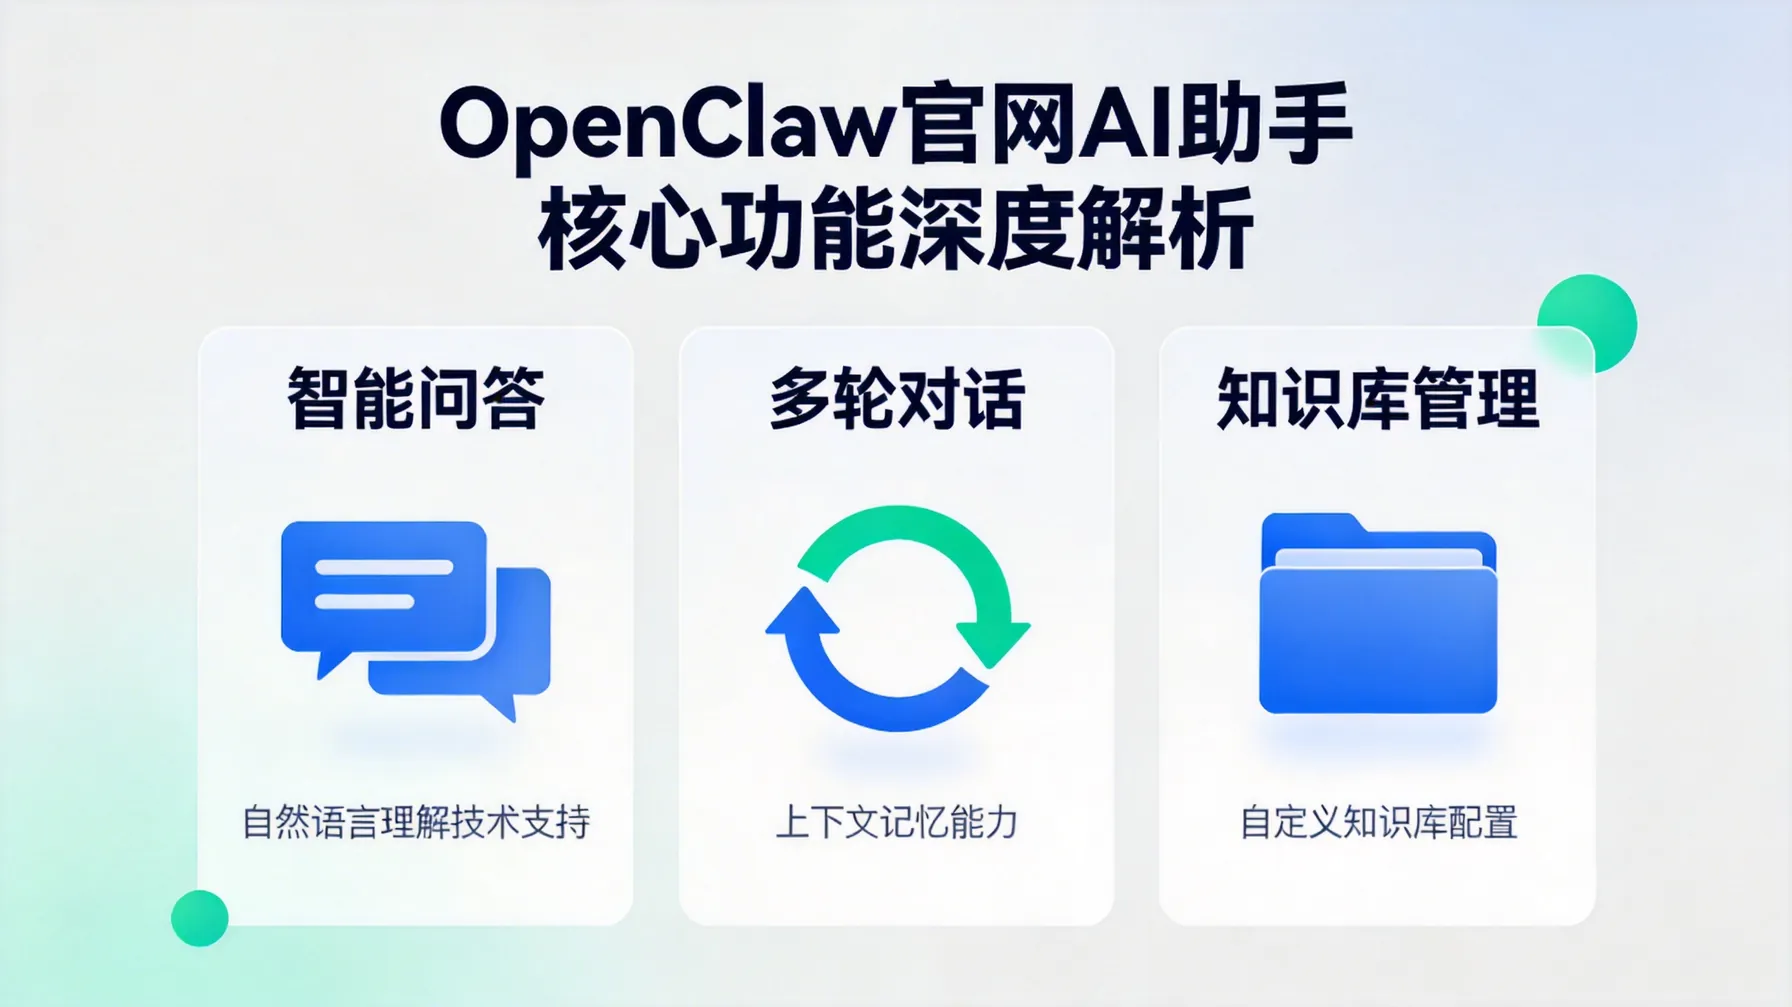
OpenClaw的核心功能在于通过一系列安全配置与措施,形成一个强有力的防御网络。这些功能包括但不限于权限管理、自动巡检、隔离部署、审计日志与凭证轮换等。此外,OpenClaw还支持与第三方安全解决方案的无缝集成,进一步提升系统的防御能力。可以说,它为组织提供了一个多维度、全方位的安全框架。
OpenClaw 的权限管理
权限体系概述
OpenClaw的权限管理体系旨在实现最小权限原则。系统的设计理念是通过层次化、分级的方式,确保只有经过授权的用户或服务才能访问敏感资源。权限体系并非一成不变,而是根据角色、职责、访问需求的不同,进行动态调整。
权限分配与控制流程
在OpenClaw中,权限分配的流程由多个阶段组成。首先是角色定义与访问需求评估,然后通过权限模型为不同角色分配适当的访问权限。在权限控制方面,OpenClaw采用了精细化管理策略,不同级别的用户可以根据需要访问不同范围的资源。此外,系统会定期进行权限审计,以确保权限的合理性与合规性。
如何设置权限
设置权限时,OpenClaw鼓励管理员根据实际需要实施最小权限策略。具体操作步骤包括:首先,明确每个角色的工作内容和资源访问需求;其次,基于角色的职责分配权限,并严格限定访问范围;最后,定期审查和调整权限配置,避免权限过度泛滥,确保系统的安全性。值得注意的是,权限的设置不仅是一次性的工作,而是一个需要持续更新和优化的过程。
隐私风险识别与分析
隐私风险的定义
隐私风险是指在信息系统中,由于不当的数据处理、存储或传输行为,导致用户的个人隐私信息泄露或被恶意利用的风险。对于AI系统而言,隐私风险尤其需要关注,因为AI模型往往需要大量数据来进行训练和优化,而这些数据中可能包含敏感的个人信息。
识别常见隐私风险
常见的隐私风险包括数据泄露、数据滥用、非法数据访问等。数据泄露通常发生在未经授权的情况下,用户的敏感信息被泄露给了不该访问的人或系统。数据滥用则指数据被用于超出原始目的的情况,例如通过分析个人信息进行不当商业化。非法数据访问则涉及没有经过适当授权的用户或程序进入敏感数据领域。
如何评估隐私风险
评估隐私风险的过程通常包括数据流的审查、用户授权的检查及系统漏洞的评估。一个有效的隐私风险评估应当涵盖多个维度:数据的来源、数据的处理流程、存储的安全性以及数据共享的范围等。通过系统地识别和评估这些因素,我们可以准确地判断哪些环节存在隐私泄露的潜在风险。
OpenClaw 的隐私保护措施
数据加密与存储保护
在OpenClaw中,数据加密是防止数据泄露的第一道防线。所有敏感信息都会经过加密处理,无论是存储在本地还是传输过程中,都确保数据的机密性和完整性。此外,OpenClaw还在数据存储上实施了严格的访问控制,确保只有授权用户能够访问敏感数据。
用户数据的匿名化处理
为了最大限度地保护用户隐私,OpenClaw支持用户数据的匿名化处理。通过去标识化技术,系统可以将个人身份信息从数据中剥离,从而降低数据泄露的风险。这种技术尤其适用于那些需要处理大量用户数据,但又不涉及具体个人身份的场景。
合规性与法律要求
隐私保护不仅仅是技术层面的挑战,还涉及到合规性与法律问题。OpenClaw严格遵循相关法律法规,包括GDPR等隐私保护法律。系统内置的合规性检查模块,可以确保数据的处理、存储和传输都符合相关法律的要求,帮助企业避免法律风险。
如何在 OpenClaw 中实施权限与隐私风险控制
实施步骤概览
在OpenClaw中实施权限与隐私风险控制,首先需要建立一个完善的安全架构。接下来,通过权限划分、数据加密、匿名化处理等措施,逐步强化安全防护层级。此外,定期的审计与风险评估也是不可或缺的步骤。只有通过这种全方位的防护,才能确保系统的安全性与隐私保护。
最佳实践与建议
基于我的经验,实施OpenClaw时,最佳实践包括:首先,确保所有的权限配置都遵循最小权限原则;其次,数据加密与备份要做到位,尤其是在处理敏感数据时;最后,定期进行安全审计和风险评估,及时发现潜在的问题,并进行修复。
常见错误及解决方案
在实施过程中,一些常见错误可能导致安全漏洞。例如,过于宽松的权限配置、忽视数据加密或匿名化、未能及时更新系统等。针对这些问题,解决方案包括:重新审视权限配置、强化加密措施、定期更新安全补丁等。
OpenClaw 风险控制的未来展望
技术发展的趋势
随着技术的不断发展,OpenClaw的风险控制也将不断进化。未来,AI技术的进步可能会带来更加复杂的安全威胁,因此,OpenClaw需要通过持续的技术创新,提升其对新兴威胁的防范能力。例如,AI自适应的安全防护机制或许会成为未来发展的一个方向。
潜在的隐私保护挑战
尽管OpenClaw在隐私保护方面已做了大量工作,但随着数据量的剧增以及AI技术的不断迭代,隐私保护的挑战也愈加严峻。未来,我们可能会面临更复杂的隐私泄露风险,以及如何在保障隐私的同时,确保系统的高效性与可用性之间的平衡。
常见问题
什么是OpenClaw框架?
OpenClaw是一种为高权限AI代理及其运行环境提供全面安全保障的框架,通过多层防护措施,确保AI系统的安全性与隐私保护。
OpenClaw如何实现权限管理?
OpenClaw采用最小权限原则,进行层次化、分级的权限分配,并支持动态调整,以确保敏感资源只被授权的用户或服务访问。
如何通过OpenClaw提高AI系统的安全性?
OpenClaw通过权限收窄、行为审计、自动巡检等措施,增强AI系统的防护能力,定期进行权限审计并支持与第三方安全解决方案集成。
OpenClaw是否支持第三方安全解决方案集成?
是的,OpenClaw支持与第三方安全解决方案无缝集成,以进一步提升系统的安全性和防御能力。
本文源自「私域神器」,发布者:siyushenqi.com,转载请注明出处:https://www.siyushenqi.com/72566.html
 微信扫一扫
 支付宝扫一扫